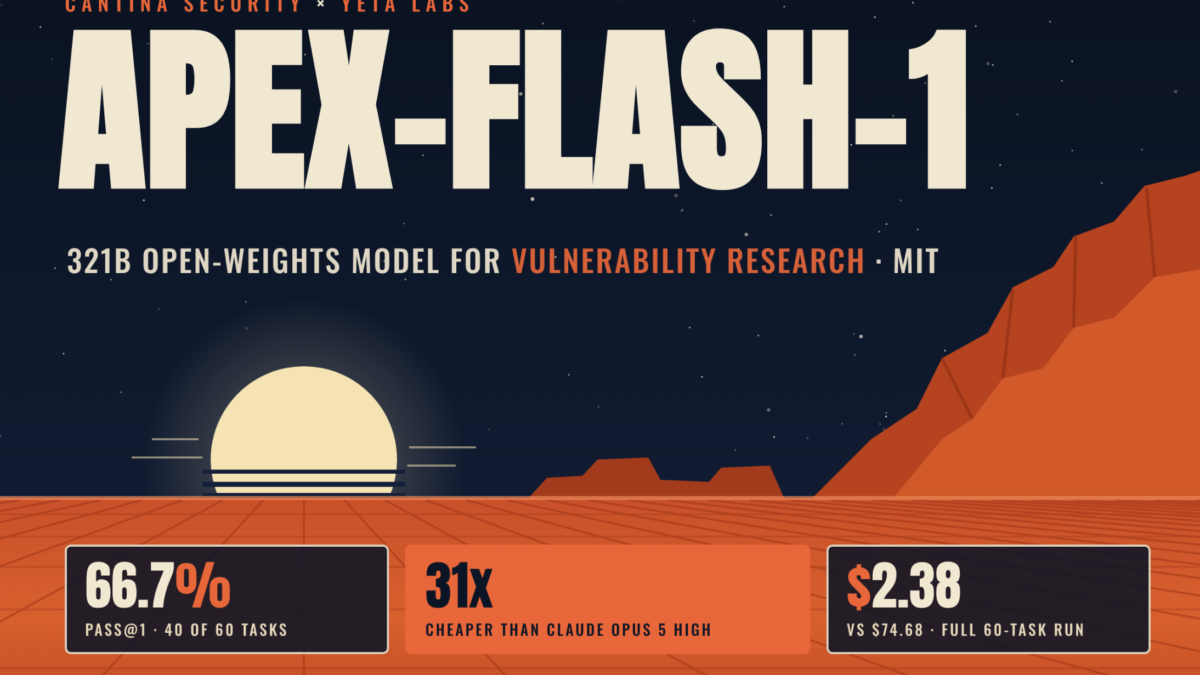
En un movimiento que desafía la hegemonía de los modelos propietarios en ciberseguridad, Cantina Security, en colaboración con Yeta Labs, acaba de liberar apex-flash-1. Se trata de un modelo de pesos abiertos específicamente entrenado para investigación de vulnerabilidades, construido como un fine-tuning por refuerzo (GRPO) sobre GLM-5.3-Flash de Z.ai y publicado en Hugging Face bajo la permisiva licencia MIT. Su premisa es clara: democratizar el acceso a herramientas de IA avanzadas para que los equipos defensores puedan ejecutarlas y controlarlas localmente, sin depender de costosas APIs de terceros.
Un especialista en bugs entrenado con casos reales
El modelo, con 321.300 millones de parámetros totales (18.000 millones activos), no es un orquestador generalista, sino un “trabajador” especializado. Su entrenamiento se basó en 150 tareas derivadas de 50 casos reales de vulnerabilidades, presentadas en tres variantes: whitebox guiado, whitebox focalizado y blackbox focalizado. La mayoría de los casos (72%) corresponden a fallas de autorización, identidad y alcance, mientras que bugs de contabilidad y precisión numérica suman un 18%. El resto cubre validación de tiempo, reglas de negocio y SSRF.
El verdadero diferencial se aprecia en los números. En una evaluación interna con 60 tareas derivadas de 20 casos de vulnerabilidad reservados, apex-flash-1 resolvió 40 (66.7% pass@1). Claude Opus 5 High, de Anthropic, logró 43 (71.7%), una ventaja marginal de solo tres tareas más. Sin embargo, el costo de ejecutar el benchmark fue abismalmente distinto: aproximadamente 2,38 dólares para el modelo abierto frente a 74,68 dólares para Opus. Es decir, el modelo cerrado cuesta 31 veces más por ejecución, con un costo por tarea resuelta de 1,74 dólares contra apenas 0,06 centavos del apex-flash-1.
El ecosistema de IA en seguridad se diversifica
La aparición de apex-flash-1 refleja una tendencia creciente: la especialización de modelos abiertos para dominios críticos. No está solo en el panorama. La comparativa publicada por Cantina muestra otros actores:
- Aikido Altar-1: Un modelo pruned y cuantizado para pentesting autónomo en entornos air-gapped.
- Cisco Foundation-Sec-8B-Reasoning: Un modelo de 8.000 millones de parámetros enfocado en triaje en centros de operaciones de seguridad (SOC).
- GLM-5.3-Flash (base): El modelo generalista sobre el que se fine-tuneó apex-flash-1, que logró un 60% en el mismo benchmark.
Este florecimiento de opciones permite a los equipos elegir según su infraestructura y caso de uso específico, rompiendo la dependencia de un único proveedor.
Limitaciones y el desafío del despliegue
La barrera de entrada, como suele ocurrir con modelos grandes, es el hardware. Ejecutar apex-flash-1 en precisión BF16 requiere aproximadamente 640 GB de memoria GPU, lo que equivale a un nodo multi-GPU considerable. No es una herramienta para correr en una laptop. Sin embargo, la comunidad open source ya está trabajando en ports cuantizados a 4 bits (INT4) que reducirán drásticamente estos requisitos, haciendo el modelo accesible a más investigadores y empresas.
La liberación de apex-flash-1 bajo MIT es un mensaje potente para la industria. Demuestra que los modelos abiertos no solo pueden competir en tareas especializadas de alta complejidad, como la investigación de vulnerabilidades, sino que pueden hacerlo con una relación costo-eficiencia insuperable. Para los equipos de seguridad que priorizan la soberanía, la transparencia y el control sobre sus herramientas, el camino abierto se consolida como una alternativa viable y poderosa frente a los gigantes del AI-as-a-Service.
Enlaces y contenido relacionado